Microsoft Entra: fim do suporte ao MemberOf em grupos dinâmicos e como avaliar o impacto – MC1448379
O uso do recurso MemberOf em regras de associação dinâmica do Microsoft Entra ID precisa entrar no radar das equipes de administração/identidade. Organizações que utilizam grupos dinâmicos para consolidar usuários ou dispositivos com base na associação a outros grupos deverão identificar essas dependências e planejar uma alternativa antes do encerramento do suporte anunciado pela Microsoft, que tem data prevista para 03/11/2026.
O impacto não se limita à existência de uma regra dinâmica. Um grupo baseado em memberOf pode estar vinculado a aplicações empresariais, licenciamento, políticas, filtros administrativos, controles de acesso, automações ou outros processos de IAM. Por isso, a análise precisa responder a duas perguntas diferentes:
Existem grupos dinâmicos utilizando memberOf no tenant?
O que depende desses grupos e qual será o impacto se a lógica precisar ser substituída?
Para ajudar nessa primeira etapa, este artigo também disponibiliza um script de diagnóstico que pode ser executado no ambiente para localizar o uso do recurso e apoiar a avaliação de impacto.
O que é o MemberOf em grupos dinâmicos do Microsoft Entra?
Os grupos dinâmicos do Microsoft Entra permitem que a associação de usuários ou dispositivos seja determinada automaticamente por uma regra.
Em um cenário tradicional, essa regra pode avaliar propriedades do objeto.
Um exemplo conceitual seria:
user.department -eq "Financeiro"
Nesse caso, o Microsoft Entra avalia o atributo department dos usuários. Quem atender à condição pode ser incluído no grupo automaticamente.
O memberOfintroduziu uma lógica diferente, em vez de avaliar apenas uma propriedade convencional do usuário ou dispositivo, ele permite criar uma associação dinâmica tomando como referência a participação do objeto em outro grupo.
Inclua neste grupo dinâmico os usuários que sejam membros do grupo identificado pelo Object ID especificado.
Isso permitiu que administradores utilizassem grupos existentes como uma espécie de fonte para a composição de outros grupos.
Exemplo
Considere três grupos:
GRP-Financeiro
GRP-RH
GRP-Aplicacoes-Corporativas
Uma organização poderia utilizar memberOfpara fazer com que usuários pertencentes a determinados grupos departamentais fossem incorporados automaticamente a outro grupo utilizado por uma aplicação.
Conceitualmente:
GRP-Financeiro -----------\
>---- GRP-Aplicacoes-Corporativas
GRP-RH -------------------/
Essa abordagem pode simplificar determinados desenhos de identidade, mas cria uma dependência importante: a composição do grupo de destino passa a depender da associação aos grupos utilizados na regra.
É justamente essa dependência que precisa ser identificada antes da retirada do recurso.
O que muda com o fim do suporte ao MemberOf?
A mudança atinge organizações que possuem regras de associação dinâmica dependentes do operador memberOf.
Isso não significa que todos os grupos dinâmicos do Microsoft Entra estão sendo descontinuados.
Uma regra baseada diretamente em atributos, por exemplo:
user.department -eq "TI"
é conceitualmente diferente de uma regra baseada em:
user.memberOf -any (...)
Portanto, o primeiro objetivo da análise não deve ser simplesmente perguntar:
Temos grupos dinâmicos?
A pergunta correta é:
Temos grupos dinâmicos cuja membershipRule utiliza o recurso memberOf?
Essa distinção reduz bastante o universo que precisa ser analisado.
Por que o impacto pode ser maior do que aparenta?
Encontrar o grupo afetado é apenas o começo.
Em ambientes Microsoft Entra, grupos são frequentemente utilizados como objetos intermediários para concessão de acesso e administração. Um grupo cuja composição depende de memberOf pode estar relacionado a vários componentes do ambiente.
Entre os exemplos que merecem investigação estão:
atribuição de acesso a aplicações corporativas;
grupos utilizados em processos de provisionamento;
atribuição de licenças baseada em grupo;
automações internas;
scripts que consultam a associação ao grupo;
aplicações que utilizam o Object ID daquele grupo;
processos de onboarding e offboarding;
controles administrativos dependentes de grupos;
configurações em serviços integrados ao Microsoft Entra;
grupos utilizados como origem ou destino de outros processos de IAM.
Por isso, substituir uma regra dinâmica não significa necessariamente criar um grupo novo.
Em muitos casos, preservar o mesmo objeto de grupo e alterar a forma como sua associação é mantida pode ser operacionalmente menos trabalhoso do que substituir o grupo inteiro.
Essa decisão precisa ser avaliada caso a caso.
Como identificar grupos que utilizam MemberOf
Em um tenant pequeno, seria possível abrir os grupos individualmente e examinar suas regras.
Em ambientes corporativos, essa abordagem não escala.
A análise ideal deve levantar, no mínimo:
Display Name
Object ID
Group Type
Membership Type
Membership Rule
Membership Rule Processing State
O ponto principal é analisar a propriedade associada à regra dinâmica e localizar expressões que façam uso de memberOf.
Conceitualmente, a pesquisa procura regras semelhantes a:
user.memberOf -any (...)
ou:
device.memberOf -any (...)
dependendo das configurações existentes no ambiente.
Esse levantamento deve ser realizado antes de qualquer alteração, pois ele estabelece o inventário inicial utilizado no plano de migração.
Baixe o script para verificar se seu ambiente utiliza MemberOf
Para facilitar essa avaliação, desenvolvi um script que verifica o ambiente Microsoft Entra e ajuda a identificar grupos dinâmicos que podem ser afetados pela retirada do suporte ao memberOf.
Script de avaliação do MemberOf
Objetivo: identificar o uso de memberOfem grupos dinâmicos do Microsoft Entra e fornecer informações que ajudem o administrador a determinar se o tenant precisa de ação corretiva.
Requisitos: módulo do Microsoft.Graph e o usuário deve ter permissão Group.Read.All, Directory.Read.All, EntitlementManagement.Read.All
O que observar no resultado
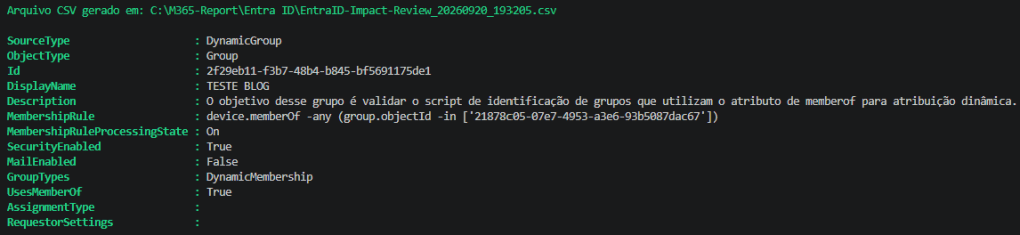
O relatório gerado pelo script deve ser utilizado principalmente para responder:
Quantos grupos utilizam memberOf?
Quais são os Object IDs desses grupos?
Qual é a regra dinâmica configurada?
Quais grupos são referenciados pela expressão?
O grupo identificado é utilizado para conceder algum acesso?
Existe um responsável técnico ou de negócio pelo grupo?
Existe uma alternativa clara para substituir sua lógica?
O script disponibilizado neste artigo ajudará a identificar quais os grupos dinâmicos atuais utilizem o atributo de MemberOf.
Lembrando que gerenciar os grupos do Microsoft 365 é uma tarefa árdua e diária. Existe uma complexidade nesse processo que irei aprofundar em outras publicações.
Se tiver dúvidas sobre como planejar essa migração ou quiser compartilhar os desafios da sua organização, deixe um comentário ou entre em contato!


 Blog de Daniel Bessa

Deixe um comentário